Ahmedabad Crime Branch Bomb Threat Arrest: ગુજરાતની શાળાઓ, એરપોર્ટ અને સરકારી કચેરીઓને બોમ્બથી ઉડાવી દેવાની ધમકી આપનારા માસ્ટરમાઈન્ડને અમદાવાદ ક્રાઇમ બ્રાન્ચે દબોચી લીધો છે. પશ્ચિમ બંગાળથી ધરપકડ કરાયેલા આ આરોપીએ ‘ગુજરાતને ખાલિસ્તાન બનાવવાની’ અને વડાપ્રધાન મોદી તથા ગૃહમંત્રી અમિત શાહને ટાર્ગેટ કરવાની ધમકી આપી રાજ્યભરમાં ફફડાટ ફેલાવ્યો હતો. બોમ્બની ધમકીના કેસમાં ગુજરાત પોલીસ દ્વારા આ પ્રથમ મોટી ધરપકડ છે.
શું હતો સમગ્ર મામલો?
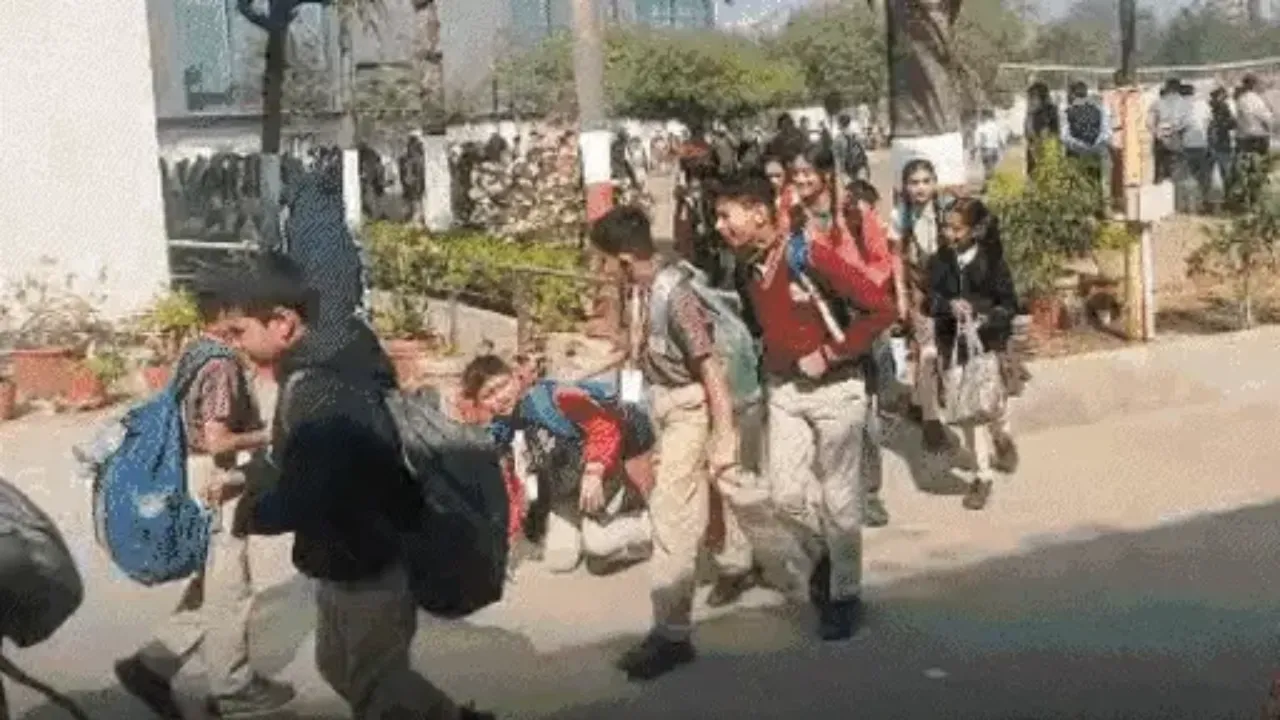
આરોપીએ અલગ-અલગ સમયે ઇમેઇલ મોકલીને સમગ્ર રાજ્યમાં ભયનો માહોલ ઉભો કર્યો હતો. 17 ડિસેમ્બર, ૨૦૨૫ના રોજ તેણે કેન્દ્રીય ગૃહમંત્રી અમિત શાહના લોકસભા મત વિસ્તારની શાળાઓને નિશાન બનાવી હતી, ત્યારબાદ 23 જાન્યુઆરી, 2026ના દિવસે અમદાવાદની આર્મી સ્કૂલ સહિત 15 જેટલી શાળાઓને ધમકી આપી વાલીઓમાં ભારે ફફડાટ ફેલાવ્યો હતો. આટલેથી ન અટકતા, 16 ફેબ્રુઆરી, 2026ના રોજ તેણે અમદાવાદ અને વડોદરાની 40 શાળાઓને મેઇલ કરી ઉશ્કેરણીજનક લખાણ લખ્યું હતું કે, “મોદી-શાહ ટાર્ગેટ છે, હિન્દુસ્તાનના ટુકડા થશે અને ગુજરાત ખાલિસ્તાન બનશે”, જેવી ધમકીઓ આપી શાંતિ ડહોળવાનો પ્રયાસ કર્યો હતો.
શા માટે શાળાઓ અને એરપોર્ટને જ નિશાન બનાવે છે?
તપાસમાં એવું બહાર આવ્યું છે કે ગુનેગારો જાહેર સ્થળોને ખાસ કરીને એટલા માટે નિશાન બનાવે છે કારણ કે ત્યાં ધમકી આપવાથી સમાજમાં તેની સૌથી વધુ અને ઝડપી અસર જોવા મળે છે. બાળકોના જીવ જોખમમાં હોવાની વાત ફેલાવીને તેઓ વાલીઓ અને સરકારી તંત્ર પર ભારે માનસિક દબાણ ઊભું કરે છે. આ પ્રકારની ધમકીઓને લીધે એરપોર્ટ કે સરકારી કચેરીઓમાં ચાલતું મહત્વનું કામકાજ અચાનક અટકી જાય છે, જે વ્યવસ્થા ખોરવી નાખે છે અને દેશને આર્થિક તેમજ સામાજિક રીતે મોટું નુકસાન પહોંચાડે છે. આ ઉપરાંત, આવી ઘટનાઓ પાછળનો એક છુપો હેતુ સુરક્ષા એજન્સીઓની તપાસ કરવાની પદ્ધતિ એટલે કે તેમની SOP જાણવાનો પણ હોય છે, જેથી તેઓ ભવિષ્યના કોઈ મોટા કાવતરા માટે સુરક્ષા વ્યવસ્થાની ગતિવિધિઓને સમજી શકે.
સાયબર ગુનેગારો કેવી રીતે ઓળખ છુપાવે છે?
આવા ગુનેગારો પકડાઈ ન જાય તે માટે અત્યાધુનિક ટેકનોલોજીનો ખૂબ જ ચાલાકીપૂર્વક ઉપયોગ કરે છે. તેઓ ખાસ કરીને VPN અને Tor Browser જેવી ટેકનિક અપનાવે છે, જેના દ્વારા તેઓ પોતાનું અસલી લોકેશન અને આઈપી (IP) એડ્રેસ સુરક્ષા એજન્સીઓથી છુપાવી રાખવામાં સફળ થાય છે. આ ઉપરાંત, પોતાની ઓળખને સંપૂર્ણપણે ગુપ્ત રાખવા માટે તેઓ ProtonMail જેવી અત્યંત સુરક્ષિત અને એન્ક્રિપ્ટેડ ઇમેઇલ સેવાઓનો સહારો લે છે, જેથી તેમની ગતિવિધિઓ પર નજર રાખવી મુશ્કેલ બની જાય છે.
Ahmedabad: પોલીસે કેવી રીતે શોધી કાઢ્યો?
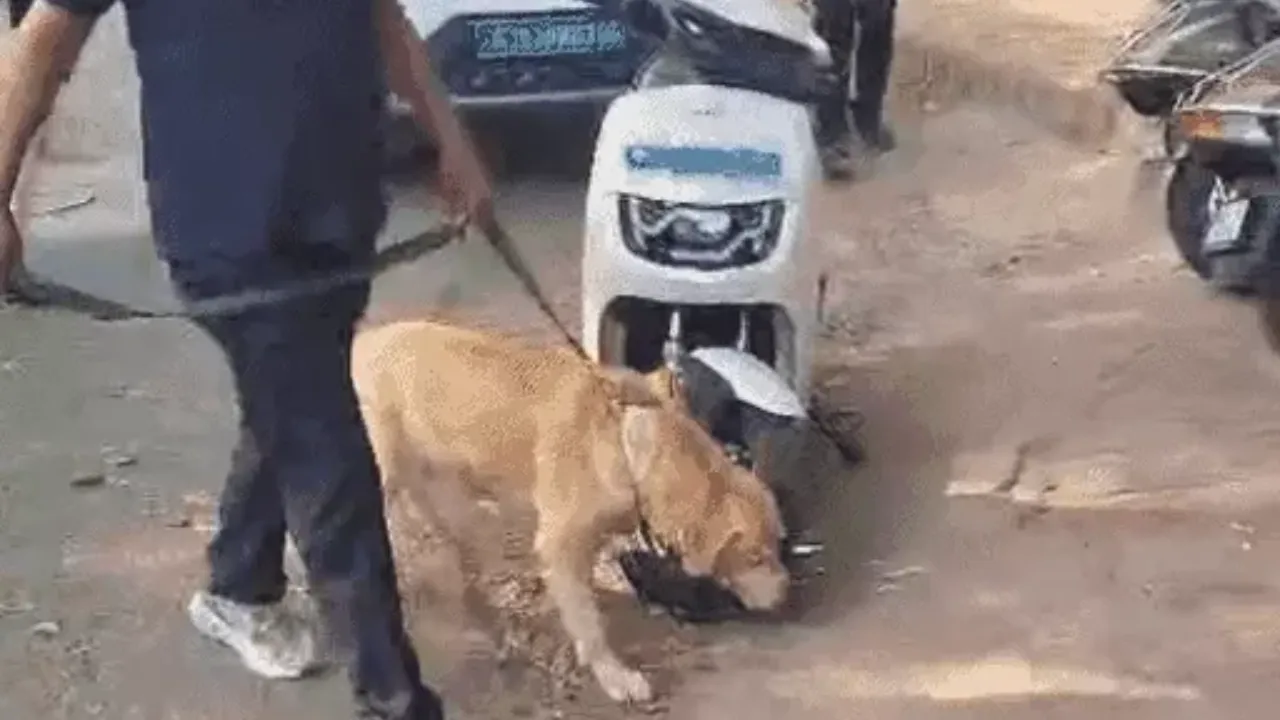
અમદાવાદ ક્રાઇમ બ્રાન્ચની સાયબર ટીમે ડિજિટલ ફોરેન્સિક્સનો ઉપયોગ કર્યો હતો. ઇમેઇલ હેડર્સનું વિશ્લેષણ કરીને અને ઇમેઇલ પ્રોવાઇડર્સ પાસેથી કાનૂની રીતે ડેટા મેળવીને આરોપીના મૂળ સુધી પહોંચવામાં આવ્યું હતું. આરોપીની એક નાનકડી ભૂલ અને આંતરરાષ્ટ્રીય સ્તરે એજન્સીઓના સહયોગથી આખરે પશ્ચિમ બંગાળમાં તેનું લોકેશન ટ્રેસ થયું હતું. હાલમાં ક્રાઇમ બ્રાન્ચે આરોપીના રિમાન્ડ મેળવી તેની સઘન પૂછપરછ શરૂ કરી છે કે તેની પાછળ અન્ય કોઈ આંતરરાષ્ટ્રીય આતંકી સંગઠનોનો હાથ છે કે કેમ.